

Im ersten Teil ging es um zwei Arten, eine Firewall zu verkaufen: als Paket aus Gerät, Abonnement und Support bei den klassischen Herstellern und als offen einsehbare Software, bei der die Verantwortung beim Betreiber liegt. Netgate steht dazwischen. Das Unternehmen entwickelt pfSense, vertreibt Appliances und Software und bietet Support dazu. Dazu kommen zwei weitere Bausteine: Nexus und TNSR.
pfSense: zwei Linien
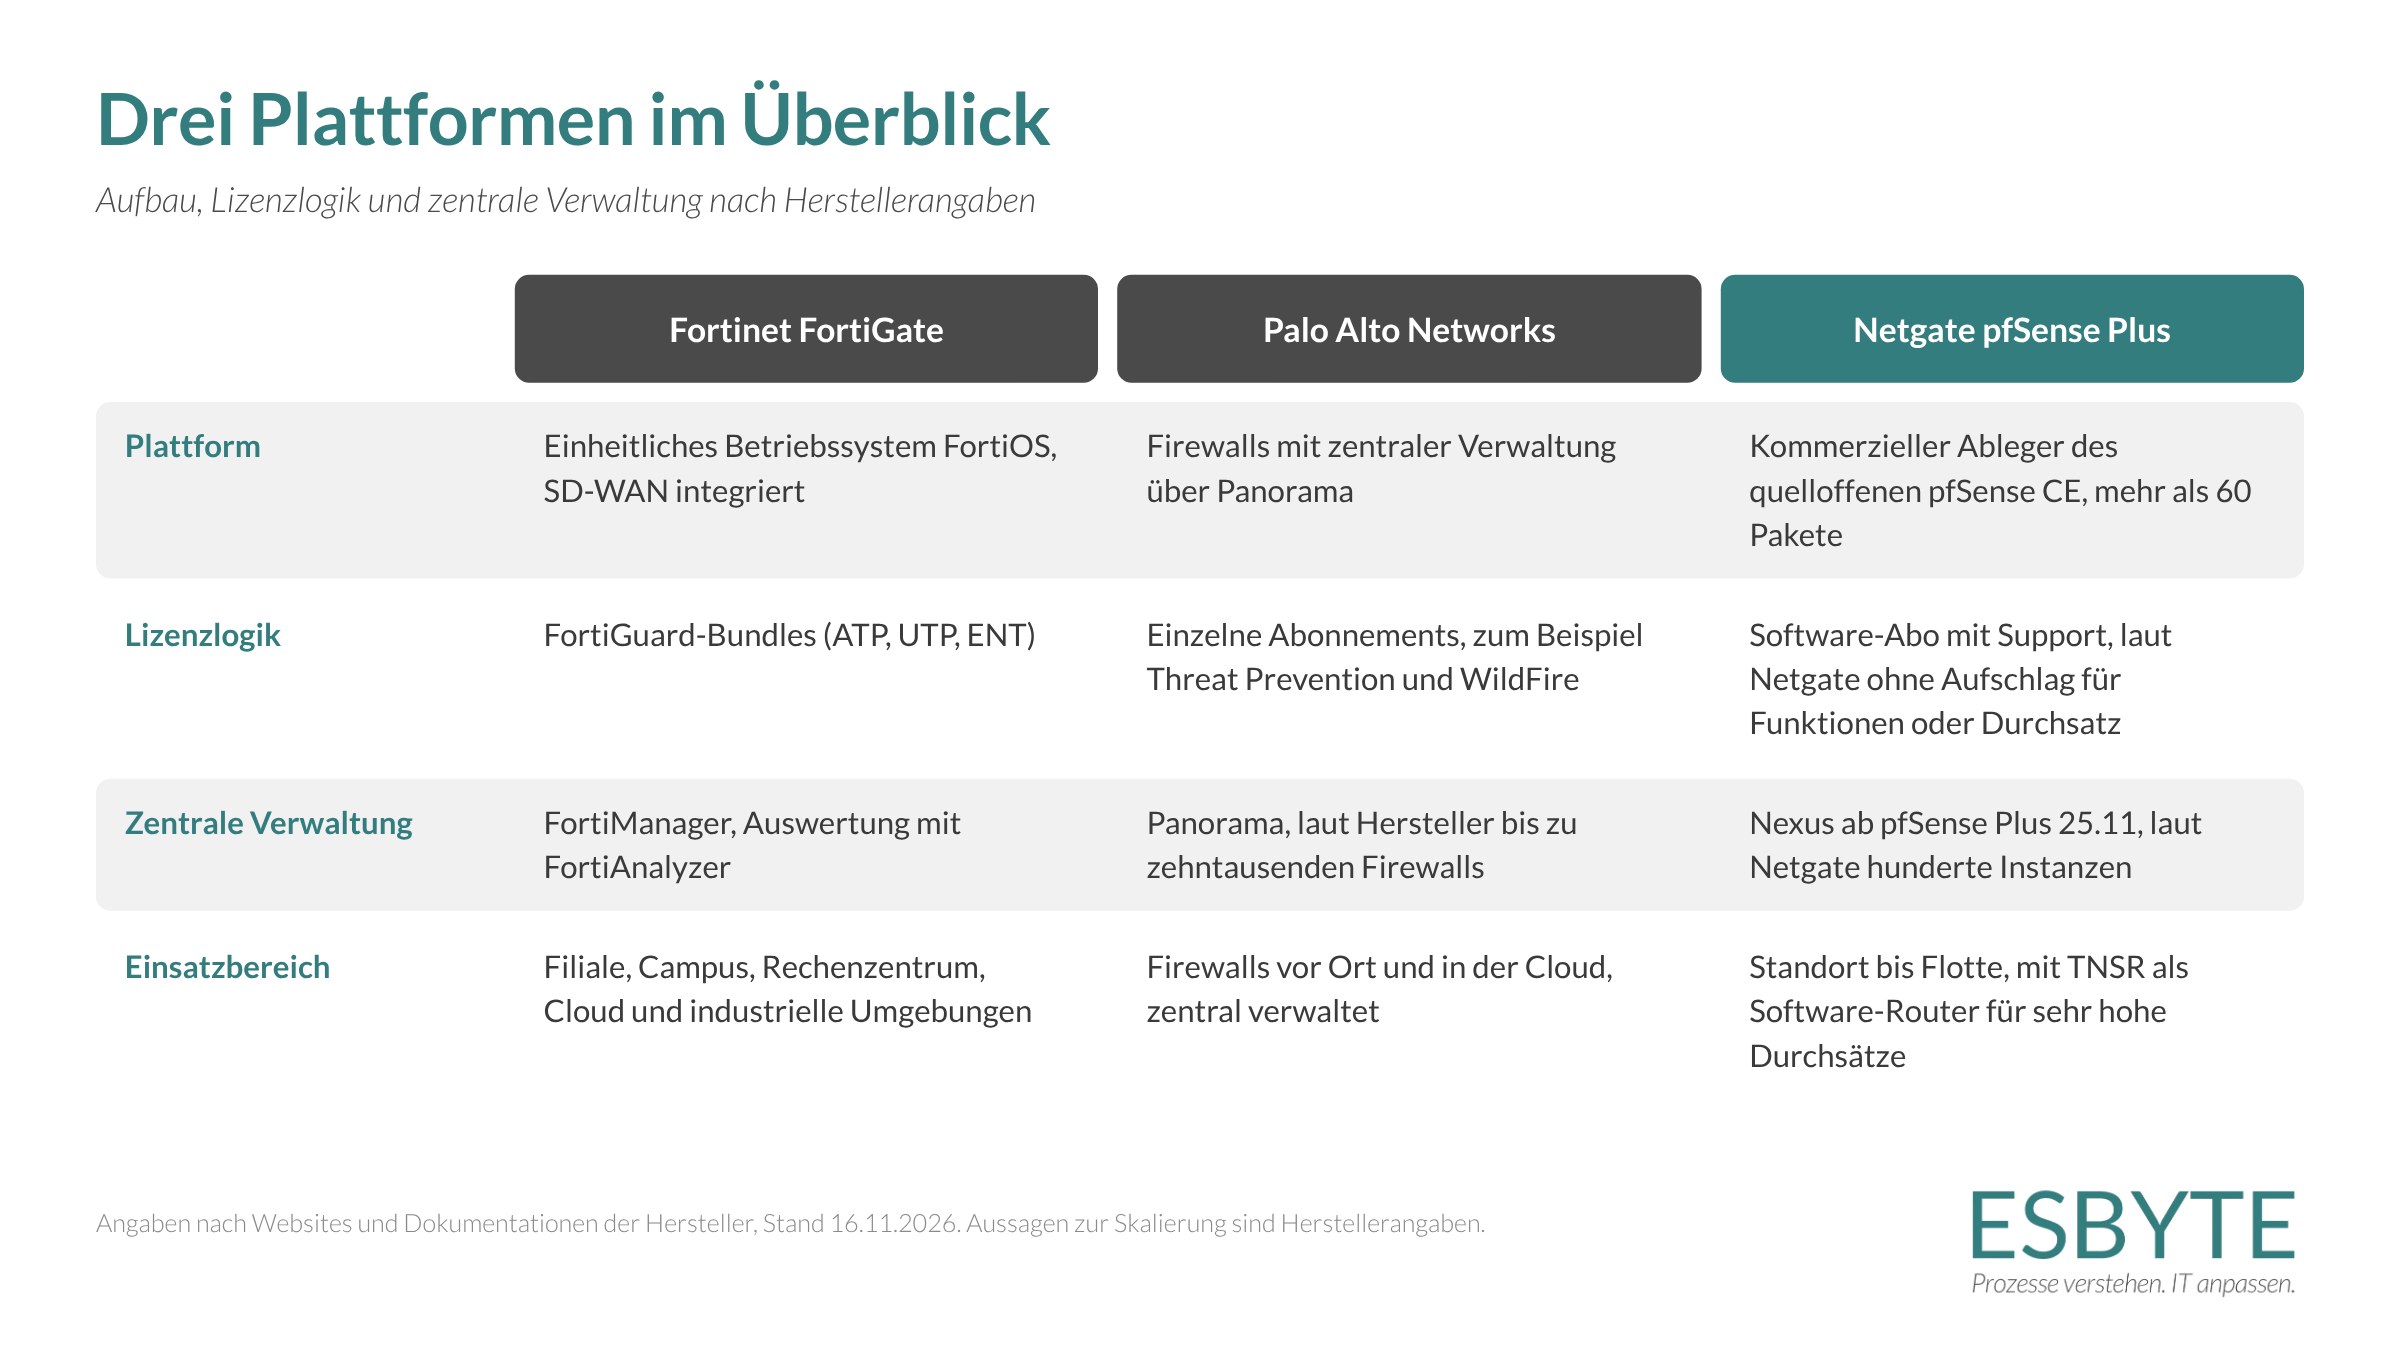
pfSense gibt es in zwei Ausgaben. Die Community-Ausgabe (CE) ist quelloffen und frei verfügbar. pfSense Plus ist laut Netgate ein kommerzieller Ableger von CE und selbst nicht quelloffen; nach Herstellerangabe besteht es zum größten Teil aus offenen Komponenten wie FreeBSD, OpenVPN und strongSwan. Netgate liefert Plus auf den eigenen Appliances aus und bietet es als Cloud-Instanz bei AWS und Azure sowie im Abonnement für fremde Hardware und virtuelle Maschinen an. Für Plus gibt es drei Supportstufen, TAC Lite, TAC Pro und TAC Enterprise. Außerdem wirbt Netgate damit, dass es keine Aufschläge für einzelne Funktionen oder für den Durchsatz gibt. Das ist eine Herstelleraussage und beschreibt eine andere Logik als die Einzellizenzen aus Teil 1: Das Abonnement bezahlt Software und Support, nicht jede Schutzfunktion einzeln.
Nexus: viele Firewalls, eine Oberfläche
Nexus ist ein Controller für pfSense Plus. Netgate beschreibt ihn als Möglichkeit, hunderte Instanzen aus einer Oberfläche zu verwalten, in der Cloud oder im eigenen Rechenzentrum. Konfigurationen lassen sich automatisieren, entfernte Firewalls können ohne Einsatz vor Ort konfiguriert werden, abgesehen vom ersten Anschluss. Jede verwaltete Firewall baut von sich aus eine verschlüsselte VPN-Verbindung zum Controller auf. Das funktioniert laut Netgate auch hinter NAT und ohne Portfreigabe am Standort. Dieses VPN dient nur der Verwaltung, die Netze der Standorte verbindet es nicht. Der Controller gehört seit pfSense Plus 25.07 zur Software, für die verwalteten Firewalls nennt Netgate Version 25.11 oder neuer.
Zwei Einschränkungen nennt Netgate selbst. Als Controller sind Netgate-Geräte und Instanzen bei AWS und Azure vorgesehen, für fremde Hardware gibt es keine Zusage. Und abgeschottete Systeme ohne Verbindung nach außen lassen sich nicht einbinden. Wer Netze strikt trennen muss, klärt das vor der Planung.
Als Zielgruppen nennt Netgate Managed Service Provider mit vielen Firewalls, Unternehmen mit großen Installationen und Netzwerkadministratoren, die pfSense Plus vor Ort oder in der Cloud zentral steuern wollen. Ein Beispiel aus Netgates eigener Darstellung ist ein Betreiber, der mehrere Resorts und die zugehörigen Büros zentral verwaltet.
Das passt zu den Bedingungen, die in Teil 1 beschrieben sind. Wer viele Standorte betreut, etwa eine Kommune mit Verwaltungsgebäuden, Schulen und Feuerwachen, eine Filialkette oder ein Dienstleister mit vielen Kunden, braucht weniger ein einzelnes starkes Gerät als eine Möglichkeit, viele gleichartige Geräte kontrolliert zu pflegen. Für MSPs führt Netgate als Vorteile weniger manuelle Konfiguration und Fehler, Stapelaktualisierungen und eine bessere Sicht auf den Zustand der Geräte an. Auch das sind Herstellerangaben, die man im eigenen Betrieb prüfen sollte.
TNSR: wenn es um Durchsatz geht
Netgate beschreibt TNSR als Software-Router und VPN-Konzentrator auf Basis von Vector Packet Processing (VPP), ausgelegt auf sehr hohe Durchsätze. Bedient wird es über Kommandozeile und RESTCONF-Schnittstelle, überwachen lässt es sich per SNMP. Netgate liefert TNSR auf eigenen Systemen vorinstalliert, bietet es bei AWS und Azure an, dort auch für behördliche Cloud-Umgebungen, und verkauft es im Abonnement für fremde Hardware und virtuelle Maschinen.
Als Zielgruppen nennt Netgate Unternehmen, Behörden, Bildungseinrichtungen und Service Provider: ISPs, MSPs und MSSPs bis hin zu SaaS-Anbietern. Gemeint sind Anwendungen am Rand des Netzes, auf dem Campus, im Rechenzentrum und in der Cloud, also überall dort, wo viele Standorte zusammenlaufen oder große Datenmengen verschlüsselt übertragen werden. Das Lizenzmodell ist laut Netgate ein Jahresabonnement pro Instanz einschließlich Herstellersupport und ohne Begrenzung bei Bandbreite, Funktionen oder Verbindungen.
Vereinfacht gesagt liegt der Schwerpunkt von pfSense auf der Firewall am Standort, der von TNSR auf Routing und VPN an der Stelle, an der viele Verbindungen zusammenkommen.
Was pfSense vom Betreiber verlangt
pfSense ist bewusst schlank gehalten. Zusätzliche Funktionen kommen über ein Paketsystem, das laut Netgate-Dokumentation mehr als 60 Pakete umfasst, darunter Snort und Suricata zur Angriffserkennung, WireGuard für VPN und pfBlockerNG für zusätzliche Filter. Einige Pakete stammen aus der Community, andere von Netgate, und Netgate weist selbst darauf hin, dass manche reifer und besser gepflegt sind als andere. Wer Pakete einsetzt, muss sie auswählen, aktuell halten und im Betrieb im Blick behalten. Das ist der Preis der Gestaltungsfreiheit.
Seit Version 26.07 kommen über die Nexus-Oberfläche weitere Bausteine dazu, darunter Snort 3 und ThreatGate. ThreatGate verteilt Sperrlisten für Adressen und Domains aus einem Dienst von Netgate an Firewall-Regeln und DNS-Filter. Das ist ein Listendienst und keine Cloud-Analyse von Dateien, wie sie in Teil 1 beschrieben ist.
Bei Nexus stellt sich eine ähnliche Frage. Netgate nennt zentrale Überwachung, Automatisierung, Nachvollziehbarkeit und Aktionen für ganze Gruppen von Firewalls, dazu eine Programmierschnittstelle. Fertige Konfigurationsvorlagen haben wir in der Beschreibung nicht gefunden. Wer viele Firewalls einheitlich nach festen Vorgaben betreiben will, klärt deshalb vorab, wie sich der eigene Standard abbilden lässt, und baut ihn bei Bedarf selbst auf oder lässt ihn aufbauen.
Damit kommt es darauf an, wer den Betrieb übernimmt. Im Eigenbetrieb braucht ein Unternehmen oder eine Behörde das Wissen für Pakete, Updates, Lebenszyklus und Dokumentation im eigenen Haus. Alternativ übernimmt ein Dienstleister, der pfSense kennt, diese Aufgaben: Einrichtung, Pflege, Überwachung und die Erfahrung, Störungen schnell einzugrenzen. ESBYTE ist als Netgate Premier Partner im Partner-Verzeichnis von Netgate eingetragen, dort lässt sich der Status nachprüfen, und betreibt Firewalls für Kunden. Bei klassischen Herstellern steckt ein Teil dieser Arbeit im Paket aus Abonnement und Support. Bei pfSense entscheidet die Betriebsform, wer sie leistet.
Wen das anspricht
Netgate selbst richtet sich an eine breite Gruppe, und ähnlich breit ist, wer bei ESBYTE nach Firewalls fragt: Kommunen, Behörden und Einsatzorganisationen, Universitäten, Einzelhandelsketten, Industriebetriebe, Sicherheitsdienste, Systemhäuser und MSPs, die Firewalls für ihre Kunden betreiben. Für Organisationen, die nachvollziehen müssen, was ihre Firewall tut, zählt, dass der größte Teil des Unterbaus aus offenen, prüfbaren Komponenten besteht und es mit pfSense CE eine vollständig quelloffene Ausgabe gibt. Für Dienstleister kommt das Lizenzmodell hinzu, das mit der Zahl der Kunden nicht an jeder Schutzfunktion einzeln hängt. Für Betreiber mit sehr hohen Durchsätzen und für Provider kommt TNSR in Betracht.
Wann ein Wechsel nicht sinnvoll ist
Es gibt Situationen, in denen ein Wechsel zu Netgate nicht sinnvoll ist. Das gilt, wenn eine Umgebung bereits auf einem anderen Hersteller aufbaut und gut läuft, wenn eine Anforderung von außen ein bestimmtes Produkt oder eine Zertifizierung vorschreibt oder wenn ein bestimmter Cloud-Dienst eines Herstellers gebraucht wird. Ein Wechsel nur wegen des Lizenzmodells wäre in solchen Fällen unvernünftig. Auch gilt: Nexus verwaltet pfSense Plus, nicht beliebige Firewalls. Wer gemischte Umgebungen betreut, muss das einplanen.
Konklusio
Die Wahl zwischen Herstellerlösung und Netgate ist keine Glaubensfrage. Die klassischen Hersteller verkaufen Schutz als laufendes Paket mit Cloud-Diensten und Support, Open Source gibt den Bauplan frei und lässt die Verantwortung beim Betreiber. Netgate steht dazwischen: ein kommerzielles Produkt auf weitgehend offenem Unterbau, mit Hardware und Support, dazu mit Nexus die zentrale Verwaltung vieler Firewalls und mit TNSR einen Software-Router für sehr hohe Durchsätze. Wie sich Firewalls lizenzieren und verwalten lassen, wird mit jedem weiteren Standort und jedem weiteren Kunden wichtiger. Deshalb lohnt sich der Blick auf das Modell hinter dem Produkt, bevor die Marke gewählt wird.
Wenn Sie eine Firewall auswählen oder ersetzen möchten, sprechen Sie uns an. Systemhäuser und Fachhändler finden auf unserer Netgate-Seite Informationen zum Reseller-Programm.